 Rebecca Freeman
1 min read
アートワーク管理ソフトウェア:ブランドのための完全ガイド
 Rebecca Freeman : Jul 16, 2026, 1:56:24 PM
誰もが経験したことがあるでしょう。製品が発売されます。...
ほとんどの組織のどこかに、「final_v2」という名前のファイルがぎっしり詰まったフォルダがあり、3人の異なる人が、他の誰にも気づかれることなく、そのファイルを開いて編集し、再保存することができる。 8ヶ月前にプロジェクトを終えたフリーランサーが、今でもマスターアートワークをダウンロードできてしまう。ある地域事務所が、法務チームが実際には承認していない製品画像を公開してしまう。こうした事態が通常起こる理由は、誰かが不注意だったからではありません。システムが、誰が何を許可されているのかを明確に定めていなかったために起こるのです。
コンテンツの量が増え、より多くの個人、チーム、代理店、AIツールが同じアセットを扱うようになるにつれ、こうした曖昧さは大きなコストにつながります。デジタルアセット管理(DAM)システムの信頼性は、そこに組み込まれた権限設定の厳密さに比例します。 保存と検索は、ファイルを見つけるという問題を解決します。一方、アクセス制御は、はるかに難しい問題を解決します。それは、誰かが見つけたファイルが正しいものであること、権限のない人物によって改変されていないこと、そしてその使用を承認した人物が実際にその権限を持っていたことを確認することです。
本日のDalimブログでは、DAMのアクセス制御が実際に何を意味するのか、ほとんどの権限構造を形作る役割とよくある間違い、アクセス制御を設定するための実践的なフレームワーク、そして最新のプラットフォームがそこにどのように位置づけられるのかについて解説します。
DAMアクセス制御とは、デジタルアセット管理システムに保存されたアセットを、誰が閲覧、編集、承認、ダウンロード、または公開できるかを決定する一連のルールのことです。すべてのユーザーを同じように扱うのではなく、役割、プロジェクト、アセットのステータス、または組織のニーズに基づいて権限を割り当てることで、編集権限、承認権限、公開アクセス権をそれぞれ個別に管理します。 これは、NISTが公認のセキュリティモデルとして文書化している「ロールベースのアクセス制御」という広義の概念を反映したものであり、特にコンテンツが制作および承認のライフサイクルを通じてどのように移動するかに適用されます。
標準的なITアクセス制御では通常、「このユーザーはこのシステムにログインできるか、できないか」という二者択一の質問が投げかけられます。一方、DAMのアクセス制御はよりきめ細やかなレベルで機能します。同じユーザーであっても、そのプロジェクトで特定の役割を担っていない限り、アセットを閲覧することはできても、編集することはできず、「審査中」から「承認済み」へのステータス変更もできない場合があります。 権限は、単にユーザーが誰であるかだけでなく、アセットがライフサイクルを通じて移動するにつれて変化します。
多くのチームは、実際に問題が発生するまで、DAMの権限について真剣に検討することはありません。コンテンツ運用が拡大するにつれて、いくつかのパターンが繰り返し現れます。
そのコストは、必ずしも世間に露呈するような劇的なミスとは限りません。多くの場合、それは手直しの積み重ね、ファイルの重複、誰かが「本当の」承認者を追跡している間に発生する納期遅れ、そしてDAMそのものに対する信頼の静かな蝕みといった形で現れます。 チームが「システムが現実を反映している」という信頼を失うと、メンバーは「万が一に備えて」独自のローカルコピーを保持し始め、DAMが解決すべきだった混乱が再び生じてしまいます。
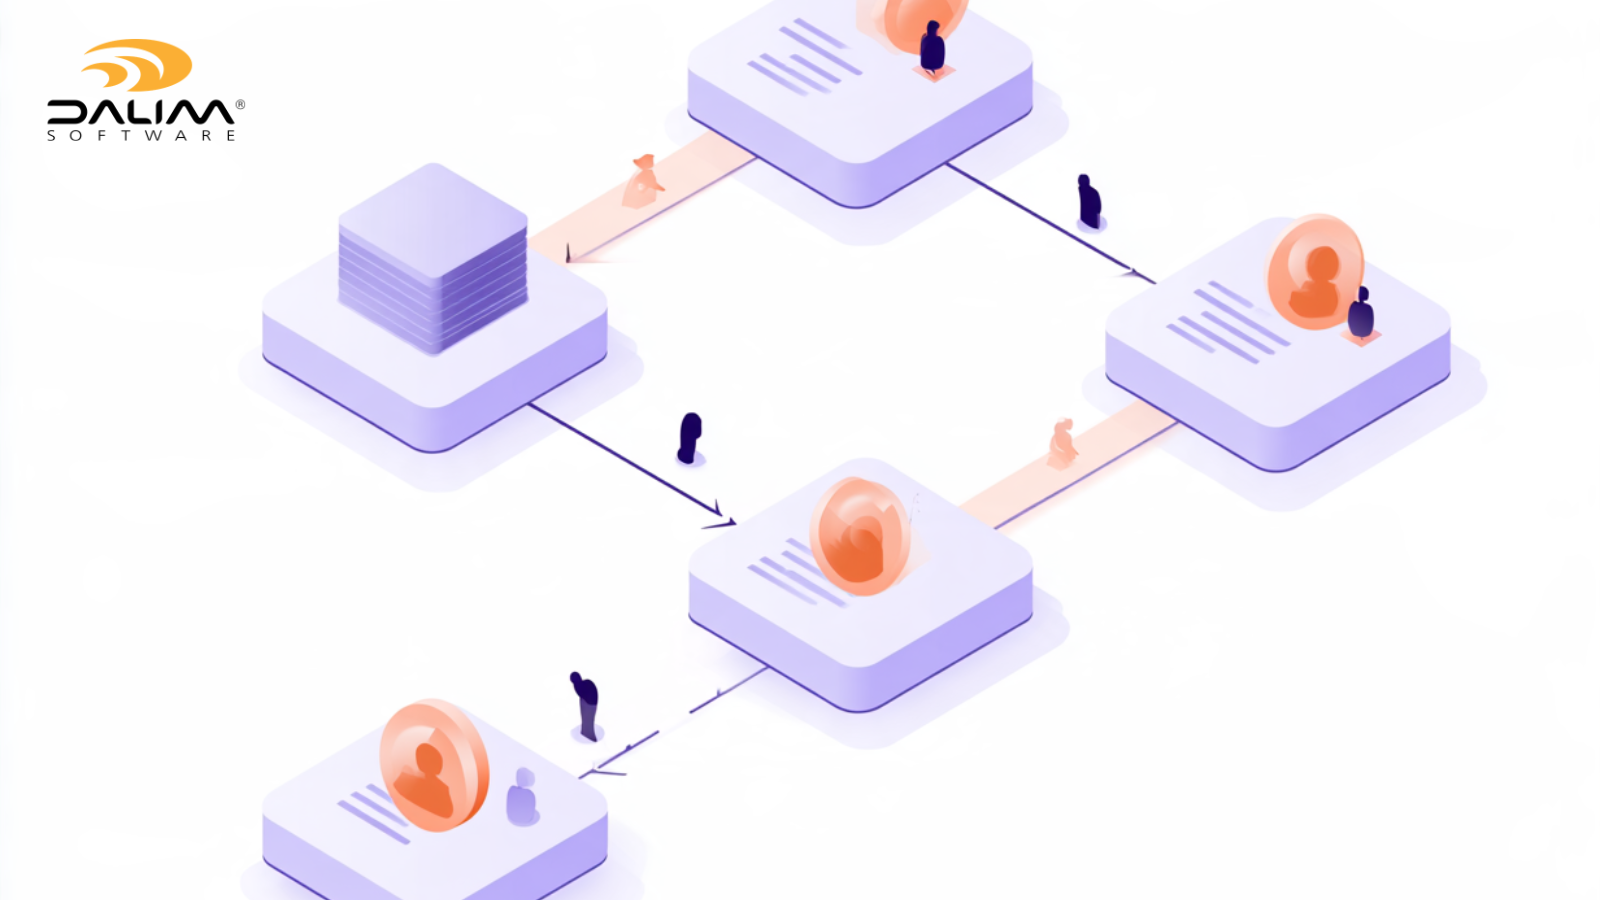
業界を問わず、ほとんどの組織では、DAM内で何らかの形で同じ役割構造が必要となる傾向があります:
パッケージメーカーの場合、ブランド承認担当者がアートワークを確認する前に、規制当局の承認担当者に回すことがあります。 小売ブランドでは、自国の市場向けにのみアセットを公開できる、国別のパブリッシャーが必要になる場合があります。ヘルスケアのマーケティング代理店では、企業のブランドチームには全く必要とされない、コンプライアンス審査担当者のステップが追加で必要になる場合があります。役割自体は一貫していますが、それらの組み合わせ方はビジネスによって異なります。
アクセス制御の設定は複雑である必要はありませんが、慎重に行う必要があります。以下に、ほとんどのコンテンツ運用で通用するフレームワークを示します。
| 従来のアプローチ | 現代的なDAMガバナンス | |
|---|---|---|
| ファイルの保存場所 | 共有ドライブ、メールの添付ファイル、ローカルフォルダ | ライフサイクルステータスを管理する集中型DAM |
| 編集可能なユーザー | 多くの場合、そのファイルを持つ人なら誰でも | 役割およびアセットのステージによって定義される |
| 承認履歴 | メールのやり取り、口頭での承認 | タイムスタンプと身元情報が記録された承認 |
| 外部からのアクセス | フォルダへのフルアクセス、またはその都度行うファイル共有 | 管理されたリンク、閲覧またはコメントのみ、システムへのアクセスなし |
| 説明責任 | 可能であれば、事後的に再構築 | 監査証跡を通じて最初から組み込まれる |
実際に機能するDAMガバナンスと、知らぬ間に失敗してしまうガバナンスを分けるいくつかのパターンがあります:
ベストプラクティスでは、これらをすべて逆転させます。つまり、アクセス権限を厳格に限定し、定期的に見直しを行い、承認を「信頼に基づくシステム」ではなくシステムが強制するゲートとし、一貫性の維持という負担を個人の記憶に頼るのではなくプラットフォームに委ねるのです。
最新のワークフロープラットフォームにより、このようなガバナンスは以前よりもはるかに実用的なものになりました。あるシステムで権限を管理し、別のシステムで承認を追跡するのではなく、本番環境向けのDAMであれば、これら両方を一体的に処理できます。
DALIM FUSIONのデジタルアセット管理機能は、アクセス制御を単なる追加設定として扱うのではなく、アセットのライフサイクルに直接組み込んでいます。 権利管理、使用制限、有効期限の管理は、チェックインやチェックアウト機能と並行して機能するため、共有ファイルで作業するチーム同士が互いの変更を上書きしてしまうことはありません。外部パートナーへの配布は、フォルダ全体への無差別なアクセス権限ではなく、きめ細かな権限設定を通じて管理でき、すべての操作には監査ログが記録されます。
このガバナンスは、承認プロセスそのものにも反映されています。レビューと承認が、独立した校正ツールではなくプラットフォームにネイティブに組み込まれているため、アセットはシステムを離れることなく「下書き」から「レビュー中」、「承認済み」、「公開済み」へと移行でき、各移行は誰でも参加できる招待ではなく、特定の役割に紐付けられます。 外部のレビュー担当者、印刷業者、または代理店パートナーは、広範なシステムアクセス権を付与されることなく、管理されたリンクを通じてコメントや承認を行うよう招待できます。これは、1つのアセットのみにアクセスする必要がある数十人の外部協力者がプロジェクトに関与する場合に特に重要です。21 CFR Part 11のような規制枠組みの下で業務を行う組織にとって、改ざん不可能な監査ログと電子署名機能を備えたこの種の構造は、当該規制が求める記録管理を支援します。ただし、どのプラットフォームもコンプライアンスのためのツールを提供するだけであり、組織に代わってコンプライアンスを認証するものではないことを明確にしておく必要があります。
自動化はさらに別の層を追加します。ワークフローの自動化により、誰かが転送することを忘れないように頼るのではなく、アセットが特定のステータスに達すると、自動的に法務、規制、またはブランドチームにルーティングすることができます。これは、レビュー手順の1つを見逃すことが下流に実際の影響を及ぼすパッケージングやその他の規制対象の生産環境において、特に有用です。 世界規模でパッケージングを製造する製薬会社ISDINは、生産プロセス全体でこの種の構造化されたガバナンスを採用しており、その結果、業務に求められる規制上の厳格さを緩めることなく、承認プロセスが約25%高速化したと報告しています。
これらはいずれも、誰がどの役割を担うべきかを決定する際の熟考に取って代わるものではありません。つまり、一度決定がなされれば、コンプライアンスを記憶や善意に委ねるのではなく、プラットフォームが一貫してそれを徹底させるということです。
これを適切に実施することは、単にコンテンツをロックダウンすることそのものを目的とするものではありません。適切な担当者が迅速に作業を進められる一方で、不適切な変更が外部に流出しないようにすることを確実にするためのものです。本番環境向けのプラットフォームが実際にこれをどのように処理しているかを検討されているのであれば、DALIM FUSIONチームに相談してみることをお勧めします。
DAMのアクセス制御とは何ですか?DAMのアクセス制御とは、デジタルアセット管理システム内で、誰がアセットを閲覧、編集、承認、ダウンロード、または公開できるかを決定する一連の権限のことです。通常、ユーザーの役割と、アセットのライフサイクルにおける現在の段階の両方に紐づいています。
DAMにおける「役割ベース」の権限と「ユーザーベース」の権限の違いは何ですか?ユーザーベースの権限は特定の個人に割り当てられるため、人員の加入・離脱やチーム異動があると、管理が困難になります。 役割ベースの権限は、「レビュー担当者」や「承認者」といった機能に割り当てられるため、誰かの役割が変更された場合でも、手動で権限を再設定する必要がなく、アクセス権が自動的に更新されます。
DAMにおいて、公開権限は誰に付与すべきですか?公開権限は、承認済みのアセットをウェブサイト、小売ポータル、印刷制作キューなど、配布先へ実際に移動させる必要がある最小限のグループに付与すべきです。多くの組織では、これはコンテンツの編集や承認ができる人々とは別の、より小規模なグループとなります。
DAMのアクセス制御は、規制順守をどのようにサポートしますか?DAMは、誰が、いつ、何を行ったかという「説明可能な記録」を作成します。これは、製薬、パッケージング、金融サービスなどの業界において、規制当局が求める要件そのものです。変更不可能な監査ログや電子署名のサポートといった機能は、組織が21 CFR Part 11などの規制枠組みを満たすのに役立ちますが、コンプライアンスプログラムそのものに対する責任は、依然として組織自身が負うことになります。
外部パートナーは、システムへの完全なアクセス権を持たずにDAMにアクセスできますか?はい、可能です。これは、適切に設計された権限構造における重要な特徴の一つです。代理店、フリーランス、印刷業者などには、通常、システム全体へのログイン権限や広範なアセットライブラリを閲覧する権限を付与することなく、特定のアセットをレビュー、コメント、または承認するための、管理されたリンクベースのアクセス権を付与することができます。
誰かがプロジェクトや会社を離れる場合、権限はどうなりますか?権限が役割に基づいて割り当てられている場合、その人物を除外するには、個々のファイルレベルでの権限設定を一つひとつ解きほぐすのではなく、その役割の割り当てを解除するだけで済みます。これは、最初からユーザーベースではなく役割ベースのアクセス制御を採用すべきという最も有力な論拠の一つです。
アクセス制御を厳格化すると、クリエイティブチームの作業が遅くなるのでしょうか?適切に設計されていれば、そのようなことはありません。目的は、あらゆる場面で摩擦を生むことではなく、承認や公開といった重要なポイントにのみ摩擦を設け、日々のコンテンツ作成やレビューは可能な限り迅速に行えるようにすることです。 範囲設定が不適切なアクセス制御はチームの作業を遅らせますが、適切に範囲設定されたアクセス制御は、バージョンの混乱や手戻りを排除することで、通常はチームの作業を加速させます。
1 min read
Rebecca Freeman : Jul 16, 2026, 1:56:24 PM
誰もが経験したことがあるでしょう。製品が発売されます。...
1 min read
Rebecca Freeman : Jul 16, 2026, 11:26:01 AM
ある程度の量のコンテンツを管理している方なら、問題はアセットの作成そのものではないことはすでにご存じでしょう。問題は、それらがその後どうなるか、という一連のプロセスにあるのです。...